h21.产品经理的四大境界与核心能力/h2 blockquote“道生一,一生二,二生三,三生万物”——《道德经》/blockquote 产品经理的修行就是要反其道而行,从万物入手,最终归一,化繁为简,大道至简。 h3b1)境界一:看山是山,看水是水/b/h3 解释:在踏入产品之初,要多闻多问,不要去肯定全部,也不要去否定一切,尽可能多体验,体验什么?体验生活、体验身边事物、体验社会,要用一颗童心去看事物的本质,不要过于强调自我,在这个阶段要学会去透过现象看事物的本质,可以看不懂,但是要多看,接受存在即合理。 核心能力:观察能力、沟通能力、学习能力。 禁忌:过于强调自我认知,用不完善的世界观去对这个世界和事物做总结。 h3b2)境界二:看山不是山,看水不是水/b/h3 解释:这个阶段,相信已经慢慢的对这个世界和产品有了理解,我听到大家问的最多的就是“老板是最大的产品经理”、“明明用户需要这样,但是公司就是不认可”、“这个功能不好用,但是老大就要这么做”,这个阶段的产品,是愤恨不平的、是容易动怒的、是壮志未酬的,人们——往往会被仇恨和情绪迷住了眼睛,但是这个阶段是必然的,冲破了瓶颈才能进步。 这个阶段的大家,往往把事物看的很复杂,与境界一不同的是,大家慢慢意识到做产品,除了产品本身,还有很多需要去掌握的和妥协的事物,人也自然而然变得复杂了。 大家可能会把精力移到人际沟通上,也可能去涉猎很多产品以外的知识,更可能开始昏昏碌碌的把工作态度从做好,转变为做完。 总的来说,这个阶段,有好有坏,好的是大家开始关注产品以外的事物和技能,坏的是你对产品可能变的迷茫了。 核心能力:观察能力、协调能力、分析能力。 禁忌:这个阶段尤其要注意对所看到的事物做深层次分析,不要妄加言论,不要被情绪左右内心,勿忘初心。 h3b3)境界三:看山还是山,看水还是水/b/h3 解释:这个阶段,已经积累了足够的经验,丰富的阅历可以帮大家更好的自省,从而不断完善自己的认知,同时从上一阶段突破后,对工作和未来也不再迷茫,有了更清晰的追求和认识。 这个阶段,已经可以轻易的直击事物本质,并从本质看源头,真正的遵循本心,一切从本质出发,不再受部门间的关系、上层的想法等等外部客观因素左右,说简单点,就是已经形成了自己的产品观和设计风格,并能很好的落地诠释。 这个阶段最主要特征就是,可以把一款产品打上自己的烙印,风格鲜明,而不再是人云亦云,同时你对这款产品的理解,要能轻易的让团队和用户也认同,如果做不到,说明境界未到。 核心能力:洞察力、分解力、影响力。 禁忌:切记一意孤行。 h3b4)境界四:山水大好,与我何干/b/h3 解释:把事做好,无愧于心即可。 h2b2.一个产品人,七年多争(si)论(bi)经历的四个阶段性心得/b/h2 做产品的,有谁敢说自己没和人争论过?但是要优雅的争,要有目的的争,要有结果的争,今日观主就和大家聊聊自己si bi七年多的一些心得: ul lib阶段一:/b什么都要争!整天各种烦躁,满腔抱负无人理解,觉得别人都刻意针对你,处处树敌,觉得自己志比天高,不过是明珠蒙尘!/li lib阶段二:/b什么都不争!人死鸟朝天,拿多少钱干多少活,管好自己,言多必失,绝不树敌,与任何人和和气气,中庸处事,低调做人!/li lib阶段三:/b凭什么不争!有理走遍天下,可以不按我的来,但是必须按理字来!凡事总先找到一个站的住脚的理,绝不退让,抗争到底!/li lib阶段四:/b为什么要争?领悟到争这个行为的本质是为了目标的达成,所以不再去纠结争不争,只做对目标有益的事就是了,除了原则性问题,不再与人无脑撕逼,而是学会放下争执,用大的目标去同化、感化以及团结所有人!/li /ul 最终,在自己所无法控制和左右的事上,b不盲从、不抵触、不争锋、不炫技、不藏拙、不纠结/b!提供超出或符合你薪资和待遇的专业能力,给出合理建议和帮助,做到天下大同,而不再无休止的为了争论而争论,杜绝无脑撕逼!!!

1b关键点:来自P1的教训/b 探探是95后最大的陌生人社交平台,之前我们两位联合创始人,我和潘滢,其实创业到现在已经有11年了。我们是2007年从瑞典回国做了第一次创业,叫P1。这个项目,我们做了7、8年,一直做的不小不大,尝试了不同的方向,最后总结了几个点: b第一,人群定位太窄。/b b第二,不是刚需。/b b第三,产品太重了,功能太多。/b 而且这三点是我们深刻体会到了里面的问题。所以做探探的时候,就做了一个非常简单的产品。 b探探定位的刚需,就是解决单身的年轻人非常缺乏认识人的渠道的痛点。/b我们做P1的时候,里面其实都是帅哥、美女,主要行为也都是交友,但是定位太高端了。 探探其实就是当年的QQ,那时候QQ定位是网恋,网友见面。QQ做大了以后,基本上就变成了熟人社交,没有这块功能了。微信其实短时间也是靠网恋交友做起来,后来也变成了熟人社交,把这个位置基本上都给了陌陌和探探。 我们觉得年轻单身谈恋爱这事没有被解决。而且真正社交的平台很少,大部分都只是有一些社交属性的,分两种: b第一,玩玩新鲜,新鲜劲过了,就觉得没意义。/b就像当时农场也是一样的,偷菜、抢车位这事,不是一个你一辈子可以玩下去的东西,你没有这个需求,它就是一个好玩的游戏一样,大部分游戏也就是玩半年,它是一个特别高频的东西,但是最后玩吐了。b第二,真的是长期需求,我天天都需要,我10年、20年都需要干的一个事。/b 第一种就是病毒性强,留存率低。第二种病毒性不见得那么强,但是留存率非常高。如果病毒性和留存率都高,那就是微信、Facebook这样的,但是没有几家真正能够做到。 腾讯整体现在最大的问题,熟人社交基本上7、8年迭代一次,所以它现在最大的问题就是微信关系链越来越稀释,朋友圈的价值越来越低,所以朋友圈越来越不如头条,这是它主要的核心价值问题。因为微信如果没有朋友圈,只是一个工具,它的价值没有那么大,价值完全是一个以聊天为主的Facebook,这是它主要的价值。 2b关键点:陌生人社交最重要的两个人群/b 我们当时花了几个月对探探的人群进行了研究,把这个陌生人社交的人群描述和痛点给想透了。 b人群基本上分两类:第一类,学生;第二类,刚开始工作的年轻人。/b 刚开始工作的年轻人,基本上都在异地,很少人在自己的家乡。而去外地之前,基本上都会分手,几乎全都是男生,而且没有亲朋好友,所以没有人给人介绍,基本会特别孤单,天天一个人上班、一个人下班、一个人回家、一个人吃饭、一个人睡觉。 中国人很少有线下交友渠道,跟西方不太一样。我在瑞典长大的,从初中开始,要是想去交友就会有很多派对可以去,中国年轻人基本上没有派对,周末也很少去酒吧、夜店,也不会参加太多各种各样的社团。b中国人缺乏搭讪的文化,我碰到一个人觉得不错,我也不敢上去说话,我觉得挺流氓的。/b 所以,对于刚开始工作的年轻人来说,他们天天上班、下班,能够看到非常大量的年轻单身,擦肩而过,即使觉得好,也不敢跟你说话。 学生的话,基本上学校里面要么男的多,要么女的多,很少是比较平衡的。比如说男生多的学校,大部分男生根本解决不了个人问题,顶多也就是到女生多的学生逛逛,饱饱眼福,其实也不敢跟人说话,这是特别普遍的一个现象。 但90后、95后,甚至00后,实际上对谈恋爱的开放度跟西方基本上接轨了,也都是看美剧长大的一代人。 b这个痛点最大的障碍就是搭讪本身,怎么样建立第一次的接触。/b探探主要的好处是让你不需要搭讪,你从来不会曝露自己,对方不会知道,而且对方不可能拒绝你,你面子上不会受任何的损伤。 还有一点,男女的行为,我们发现很有意思,男生平均会喜欢60%的女孩,女生只喜欢6%。在探探里面,女生觉得不喜欢这个男生,顶多也就走了,不会有任何的互动,只有她喜欢的,她才会说话,所以第一没有骚扰,第二成功率高,第三她能够主动出击。 在社会里面其实这个女性是做不到的,比如说100个女孩,男孩会先去追他最喜欢的,然后再去追第二个。但是女孩的话,经常只能等她的白马王子出现,白马王子大部分时候不会出现的,很多人是没有机会去追她自己最喜欢的男孩。但是,在探探里面,她真的可以主动去调她喜欢的,而且也没有后顾之忧。 所以,非常简单的一个产品的场景,却又比较好地,特别是针对中国的年轻解决了他们交友的需求。 3b关键点:为什么是Tinder?/b 我们做的探探时候,当时Tinder已经做起来了,他们基本上一年多的时间,横扫了整个西方的交友市场,可以说这是交友的2.0产品升级。 Tinder为什么能够做好,我们分析,他借助了Facebook得到了三个很关键的点: b第一点,个人信息的真实性。/b在欧美,大家用Facebook的头像基本上都是本人,而且都是比较好的生活照,一般不是大头,是一个生活型的照片。在中国没有这样的平台,你看微信低于50%的头像认证。 这一点在一个交友的场景里面至关重要。b我们从第一天开始,因为没有Facebook这样的平台,所以我们就人工审核所有的内容/b,从第一天开始就是这样的,但是我们基本上几秒钟之内就会审核你的图片,尽量做到,你第一次使用的时候就能跟人配对,不用很感觉到你要被人审核。这个是特别核心的运营指标。 除了我们,可能中国历史上没有人做过,你永远基本上不可能看到不OK的头像,不OK的头像包括什么呢?非人类、年龄太小、明星、网红,而且我们审核人员基本上培训的要求是所有泰国网红都能够认识出来。 b第二点,个人信息的兴趣爱好。/b 因为Facebook的API,你可以获取他所有开放的东西,所以两个人一匹配,你就能够看到他们之间共同爱好的东西,这个对个人信息价值也很高,我们自己开发了一套让他们填他们个人兴趣的系统,能够让他们尽量多匹配的标签。我们基本上80%的用户是填了标签,差不多每个人18个,你有没有标签,其实对左滑右滑影响不大,左滑右滑主要看的是图片。 但是,对你滑的人你的认知,它是一个头像,还是下面的人,差别很大,你有标签你滑到的一个人,你没有标签,我感觉就是一个头像,这个差别特别大。 有了标签之后,你配对之后可以找点聊,你现在太尬聊了。 b第三点,关系链,Facebook的关系链也是开放的。/b 据我们当时了解,后来发现不完全是这样的,他们是屏蔽一度好友的,一度好友看不见,然后他们推二度好友,我们用手机微信能够做到这一点,手机联系人的一度好友、二度好友,其实精准度有点差不多,但是覆盖率稍微低一点,并不是你所有的朋友都加在了通讯录,但是基本上搞定的就是你的老板、同事、特别好的朋友,通讯录是能够搞定的。基本上这些你看不到,这个很重要,要不然太尴尬了。 我们从一开始就有这个功能,一直到现在大概80%的人会开这个功能,导入通讯录不是为了他,而是屏蔽他。 4b关键点:用户的问题才是生死界限/b 我们花了两三个月把中国本土化的合理性想了清楚,一开始我们去融资,我们说想做个中国的Tinder,基本上被投资笑话一番,就被赶走了。但是把我刚才说的那些点,说清楚了,投资人基本上都会感兴趣,周炜和我是非常快地达成了共识和认可,他觉得我们看到了关键点,而且我和团队也有能力抓住关键点。 b同样一个产品,你能够搞清楚你真正解决的问题是什么,怎么样针对于中国的国情,怎么达到这几个关键点,其实这些也是关键的,就是纯抄一个产品真不行。/b 因为我们做的时候,大概有100家在抄Tinder,包括这几家大的,腾讯、人人、微博做了两版,包括各种各样的创业公司,一共有100家,到现在为止基本上一家都没有做大,3个月基本上全死光了。我们觉得: b第一,他们没有把产品核心的,针对人群的关键点、痛点讲清楚。/b b第二,中国做熟人社交的这些公司,并没有去真心的想解决用户的问题/b,感觉他们很多家做一个产品,放上去,起点量,能赚钱赚钱,能做大做大,更多的是自己公司的利益,不是说用户的利益。 从用户的角度来讲,你做一个东西,它得比你们上一代产品要好好几倍,到底怎么好几倍,如果自己没有想清楚,那用户也感觉不到。 你看到的人很多都是不怎么活跃的,3个月以前活跃的,你完全没用,3个月以前活跃的不太可能回来了,基本上流失了,所以你滑的人基本上不会跟你配对,这是一个很大的问题。因为人不够,所以轮播,我看一个人,我滑3、4次,这个人又回来了。 轮播没有什么意义,因为你给我看一次我喜欢的人,他只要喜欢我就配对了,我再喜欢一次没有意义。我不喜欢的人,我再看一遍,我还是不喜欢他。所以轮播只是浪费时间。 b第三,他们会弄很多假用户,然后产生很多假配对。/b当时微博做了一个Like,基本上像素级的抄了我们,还不是抄Tinder,把我们口号全都抄完了,你基本上滑3个,里面全都是美女,你滑3个配一个,我配了200个女孩,每个人都说了个Hi,然后没有一个人回我的。 所以说就是想的太浅了,这种做法不太可能真正解决用户的问题。 5b关键点:200比1万更有价值/b 当时跟人聊天,因为我没有读过关于社交网络和社交学的书,他问我知道不知道做陌生人社交关键点是什么,我说不知道,他说密度很重要,我说挺对的,密度确实很重要,按照他的话来说,全国1万个用户,不如每条街上100个用户,因为对大家而言,肯定是跟你近的人比较有价值。 我们分析了一下,每个人平均1天会滑200次,每个人只能看一遍,而且你只能看48小时之内活跃的人。 如果是这样的话,你大概每天得新增200个男的、200个女的,你想想什么感觉。要不这个东西玩玩它就没了。但是,如果你新增了200个男的,200个女的,你可以无限的往下去。 大家根本不在意你话200个人以后,以下还有多少人,底下是1个人,还是1万个人根本无所谓,因为没有看到你。 b只要做到在每一个城市每天新增200个男的,200个女的,投票又是真的,你这事就能做下去,而且带来的用户体验跟你用户量巨大没有太大区别,这是一开始认识到的非常非常关键点。/b 6b关键点:男女平衡VS增长速度/b 平台基本上做的差不多了之后,我们做了大概投放了半年到一年的粉丝通,从粉丝通开始,我们整个的推广和方针都是只推女用户,因为在陌生人社交的平台上,自然增长的比例肯定是男的多,但是它的核心运营,我们定了两个方针: b第一,纯净度,没有假用户、营销用户。/b b第二,男女比例,一定要维持一个将近5:5,或者6:4的比例,要不然运营不下。/b如果男用户大幅度上升,女用户大幅度流失,最后会形成了一个非常不对称的状态。 我们基本上花的钱,全都花在了女用户身上,一个女用户的成本大概是男用户的3倍以上,而且绝大部分的网络平台没有办法做到主要获取女用户的。b我们是非常非常克制总用户量和总日活,在这个前提下做营销,就是为了拉女用户。/b 在粉丝通之后,我们自己想出来了一个营销方式,现在大家都在做,就是各种各样的剧里面,不管是综艺、网剧里面做植入,这个可能在中国应该是我们先做起来的。比如说《快乐大本营》,如果何炅在聊天的时候,说你还是单身吧,你怎么不用探探,我身边好多人都在探探上找到了女朋友,这个特别有效,比看一个广告是无数倍的效果提升。但是现在这事已经有点被做烂了,效果明显不如以前了。 任何一个营销平台,大概都有一个周期,这个周期差不多过了以后,你就得想下一步,最好你自己能够琢磨出一个别人没有在用的东西,大家都处在一个平台上的时候,大家基本上效率都很差。 关键点就是怎么样能够既维持纯净度,又维持男女比例的前提下去增长,这个其实非常非常难。 7b关键点:多谈恋爱才是真需求/b 我们注册用户超过1个亿,但是实际上我们自己不那么算,我们算的是合格用户,合格用户我们是7000万左右,我们自己干掉了3000多万,因为头像不行,或者行为不好,或者他本身就是机器人,就是营销的。这是一个特别大的产业链,很赚钱,我们花了很多技术资源在这方面,所以干掉的人非常多。 挺有意思的一点,我们经常看长期留存,比如说第6个月,第20个月,这样的长期留存。我们发现到第6个月之后,留存率基本上就不降了,第6个月是20%多,到第20个月,基本上还是20%多。 比较有意思的是,并不是同样的20%在活跃,每个月都不一样,你如果看第7个月到第9个月,差不多3个月的时间里面,将近40%的人会过来。 为什么呢?我们分析,到第6个月之后,每个月找到男女朋友而离开探探的人,和分手又回来的人会抵消,就是分手率比较高,因为95后,我们统计了一下,3个月就分手,找一个人可能需要大半年,但是分手特别快,大家已经比较走向西方的文化,我谈个恋爱就是接触一下,好的话谈谈,谈几个月不行就拉倒。 结婚之前大家希望多谈恋爱,找一个真正自己最喜欢的人,这是大家的实际需求。 这就是我们在干的事,这个市场相当大,从15-30岁,基本上绝大部分人,很多人处于骑驴找马的状态。 对我们来说,二线用户最多,三线第二,一线第三,四五线加起来第四。还算比较平均比较分布。一线穿透率更高,总人数肯定是三五线最多。 至于陌生人社交这个事能不能赚钱,其实没有什么太多悬念,因为没有人失败过。最后就是看方式的问题,像陌陌,之前也是类似VIP的模式,它转到一个直播,同样的用户基本上收入翻10倍,关键是收入模式的问题,并不是能不能赚钱的问题
最近想继续说一下这个话题,其实当年我处于职场的时候也存在类似的问题。 当我们需要提交一份报告,做一份产品设计,提供一份活动策划,往往不由自主的希望,证明自己十分投入,十分勤劳,十分善于思考,于是,我们会尽可能的丰富内容,充实功能点,罗列各种目标和原因。 然而,只有当我站在创业者的时候,才会真正意识到,能不能,用最低成本,最少的时间,把最重要的那个东西,赶紧他妈的发布上线。 职场有时候会开头脑风暴会,秉着集思广益的目的,每个人都可以贡献自己的想法,自己的理由,这个功能一定有人喜欢,那个功能一定是个亮点,还有什么什么肯定会吸引一波粉丝。然而,很少有人会出来说冷场的话,这个东西不值得做,那个东西没必要做,还有什么什么,偏离了产品的目标用户。 大家都积极表现,都希望自己的聪明才智得到证明,但是在很多情况下,这种表现造成了整体效率的下降,造成了无谓开销的激增。 strong能否回归核心问题,能否找到核心诉求,能否快速实现验证。/strong 我跟我们公司内部一个游戏相关的项目负责人最近聊天,我说你每天就想两个事情,第一,玩家为什么会沉浸;第二,玩家为什么会付费,就这两件事情,你把所有的思考集中在这两点,所有的设计也好,规划也好,你就围绕这两点,然后用成本最小化的方式去实现这两点。记住,是最小化! 如果做出来没有效果,效果不好,一定是你思考出的结论有问题,或者执行的细节不到位,不要想太多有的没的,七七八八在那里凑工作量。 欧美很多出色的游戏,之前提过的playrix,或者更早的coc,或者皇室战争,你看他们制作很精良,很多细节设计的很出色,但算下来产品功能点特别少,付费点也特别简单。而中国的游戏,恨不得满屏幕都是按钮,恨不得一个游戏两百个功能点,当然,人家可以说,我每个按钮都赚钱了。但做一款好游戏,真的需要那么多功能点,那么丰富的系统么? 人家那么简单的系统设计,玩家活跃度好几年都不掉的,当然也有更新迭代,但都是在原有系统上增加新的元素,比如新的关卡,新的道具,新的角色,而功能点依然保持简单。我们搞了那么多看上去系统繁杂,似乎丰富多彩的游戏,大部分都是火不了半年就凉了。 我依稀记得俞军老师说过,第一个版本的百度贴吧产品设计文档,只有一页纸。 化繁为简真功夫,研发也是同理。 为了炫技,为了展示自己的才能,为了让领导觉得自己很努力,很勤奋,很有水平,使用复杂的架构,繁琐的数据结构,编写特别绕的SQL,框架上面套框架,简单的工作复杂化,动辄要考虑100多种业务扩展或者五年后的性能压力问题,你想那么多干嘛的。 还有,程序员很容易出现的思维误区,我来这个公司,拿这么高的薪水,我当然要体现自己的实力,要证明自己的能力。那个开源系统,我拿来用,用的好了,是人家开源系统做的好对不对,用的不好,肯定是我的问题对不对,退一步说,你看,业务诉求上这里那里开源系统不满足对不对,我为了业务诉求的满足也要自己开发对不对。 不满足的业务诉求怎么来的呢,产品设计人员是这么想的,老板让我参照那个平台做产品,可是如果一模一样,那我的价值在哪里呢?怎么体现我的思考和我的努力呢?我当然要提出一些不一样的东西,你看,这里这里可以有新的设计,那里那里可以有新的功能,这肯定比对方的产品好么。你看研发也打包票说能实现么。 老板怎么想的,妈的人家那谁谁的公司这么个产品两周就上线了(开源系统快速搭建),业务跑起来了,有收入流水了,老子这边跟我说要六个月才能开发完成,搞个鸡毛啊。 产品和研发为什么会用力过猛,失去重点?对于创业公司来说,时间成本是巨大的。即便强大如淘宝,最开始也是从开源软件快速起步,当然后续的技术迭代是非常给力的,但你不可能在那个年代就构思好后面整个淘宝和支付宝架构的,不要盲目去考虑过于遥远的技术架构问题,只有保持对系统状态异常的敏锐,和具体遇到问题有足够清晰的分析能力,是必要的。 能站在老板角度思考确实是个挺难的事情,实话说我在职场的时候,上面提到的很多问题也都犯过。试图证明自己的能力,试图证明自己的想法卓越,试图证明自己可以驾驭更复杂的架构,只有真正参与创业,和进入创业者的角色,才明白一个企业真正需要的是什么,才明白为什么俞军老师当年一直强调 “百度是个小公司,产品要做减法。” a href="https://blog.e7e7e7.com/usr/uploads/2018/01/123456.png"2016年 ,关于产品如何快速从0到1的一些观点总结:/a
TCP 和 UDP 处在同一层——运输层,但是它们有很多的不同。TCP 是 TCP/IP 系列协议中最复杂的部分,它具有以下特点: (1) TCP 提供 可靠的 数据传输服务,TCP 是 面向连接的 。应用程序在使用 TCP 通信之前,先要建立连接,这是一个类似“打电话”的过程,通信结束后还要“挂电话”。 (2) TCP 连接是 点对点 的,一条 TCP 连接只能连接两个端点。 (3) TCP 提供可靠传输,无差错、不丢失、不重复、按顺序。 (4) TCP 提供 全双工 通信,允许通信双方任何时候都能发送数据,因为 TCP 连接的两端都设有发送缓存和接收缓存。 (5) TCP 面向 字节流 。TCP 并不知道所传输的数据的含义,仅把数据看作一连串的字节序列,它也不保证接收方收到的数据块和发送方发出的数据块具有大小对应关系。 二、TCP 报文段结构 TCP 是面向字节流的,而 TCP 传输数据的单元是 报文段 。一个 TCP 报文段可分为两部分:报头和数据部分。数据部分是上层应用交付的数据,而报头则是 TCP 功能的关键。 TCP 报文段的报头有前 20 字节的固定部分,后面 4n 字节是根据需要而添加的字段。如图则是 TCP 报文段结构: 20 字节的固定部分,各字段功能说明: 1.源端口和目的端口:各占 2 个字节,分别写入源端口号和目的端口号。这和 UDP 报头有类似之处,因为都是运输层协议。 2.序号:占 4 字节序,序号范围[0,2^32-1],序号增加到 2^32-1 后,下个序号又回到 0。 TCP 是面向字节流的,通过 TCP 传送的字节流中的每个字节都按顺序编号,而报头中的序号字段值则指的是本报文段数据的第一个字节的序号。 3.确认序号:占 4 字节,期望收到对方下个报文段的第一个数据字节的序号。 4.数据偏移:占 4 位,指 TCP 报文段的报头长度,包括固定的 20 字节和选项字段。 5.保留:占 6 位,保留为今后使用,目前为 0。 6.控制位:共有 6 个控制位,说明本报文的性质,意义如下: URG 紧急:当 URG=1 时,它告诉系统此报文中有紧急数据,应优先传送(比如紧急关闭),这要与紧急指针字段配合使用。 ACK 确认:仅当 ACK=1 时确认号字段才有效。建立 TCP 连接后,所有报文段都必须把 ACK 字段置为 1。 PSH 推送:若 TCP 连接的一端希望另一端立即响应,PSH 字段便可以“催促”对方,不再等到缓存区填满才发送。 RST复位:若 TCP 连接出现严重差错,RST 置为 1,断开 TCP 连接,再重新建立连接。 SYN 同步:用于建立和释放连接,稍后会详细介绍。 FIN 终止:用于释放连接,当 FIN=1,表明发送方已经发送完毕,要求释放 TCP 连接。 7.窗口:占 2 个字节。窗口值是指发送者自己的接收窗口大小,因为接收缓存的空间有限。 8.检验和:2 个字节。和 UDP 报文一样,有一个检验和,用于检查报文是否在传输过程中出差错。 9.紧急指针:2 字节。当 URG=1 时才有效,指出本报文段紧急数据的字节数。 10.选项:长度可变,最长可达 40 字节。具体的选项字段,需要时再做介绍。 三、连接的建立与释放 刚才说过,TCP 是面向连接的,在传输 TCP 报文段之前先要创建连接,发起连接的一方被称为客户端,而响应连接请求的一方被称为服务端,而这个创建连接的过程被称为 三次握手 : (1) 客户端发出请求连接报文段,其中报头控制位 SYN=1,初始序号 seq=x。客户端进入 SYN-SENT(同步已发送)状态。 (2) 服务端收到请求报文段后,向客户端发送确认报文段。确认报文段的首部中 SYN=1,ACK=1,确认号是 ack=x+1,同时为自己选择一个初始序号 seq=y。服务端进入 SYN-RCVD(同步收到)状态。 (3) 客户端收到服务端的确认报文段后,还要给服务端发送一个确认报文段。这个报文段中 ACK=1,确认号 ack=y+1,而自己的序号 seq=x+1。这个报文段已经可以携带数据,如果不携带数据则不消耗序号,则下一个报文段序号仍为 seq=x+1。 至此 TCP 连接已经建立,客户端进入 ESTABLISHED(已建立连接)状态,当服务端收到确认后,也进入 ESTABLISHED 状态,它们之间便可以正式传输数据了。 当传输数据结束后,通信双方都可以释放连接,这个释放连接过程被称为 释放连接 : (1) 此时 TCP 连接两端都还处于 ESTABLISHED 状态,客户端停止发送数据,并发出一个 FIN 报文段。首部 FIN=1,序号 seq=u(u 等于客户端传输数据最后一字节的序号加 1)。客户端进入 FIN-WAIT-1(终止等待 1)状态。 (2) 服务端回复确认报文段,确认号 ack=u+1,序号 seq=v(v 等于服务端传输数据最后一字节的序号加 1),服务端进入 CLOSE-WAIT(关闭等待)状态。现在 TCP 连接处于半开半闭状态,服务端如果继续发送数据,客户端依然接收。 (3) 客户端收到确认报文,进入 FIN-WAIT-2 状态,服务端发送完数据后,发出 FIN 报文段,FIN=1,确认号 ack=u+1,然后进入 LAST-ACK(最后确认)状态。 (4) 客户端回复确认确认报文段,ACK=1,确认号 ack=w+1(w 为半开半闭状态时,收到的最后一个字节数据的编号) ,序号 seq=u+1,然后进入 TIME-WAIT(时间等待)状态。 注意此时连接还没有释放,需要时间等待状态结束后(4 分钟) 连接两端才会 CLOSED。设置时间等待是因为,有可能最后一个确认报文丢失而需要重传。 四、TCP 可靠传输的实现 (1) TCP 报文段的长度可变,根据收发双方的缓存状态、网络状态而调整。 (2) 当 TCP 收到发自 TCP 连接另一端的数据,它将发送一个确认。 (3) 当 TCP 发出一个段后,它启动一个定时器,等待目的端确认收到这个报文段,如果不能及时收到一个确认,将重发这个报文段。这就是稍后介绍的超时重传。 (4) TCP 将保持它首部和数据的检验和。如果通过检验和发现报文段有差错,这个报文段将被丢弃,等待超时重传。 (5) TCP 将数据按字节排序,报文段中有序号,以确保顺序的正确性。 (6) TCP 还能提供流量控制。TCP 连接的每一方都有收发缓存。TCP 的接收端只允许另一端发送接收端缓冲区所能接纳的数据。这将防止较快主机致使较慢主机的缓冲区溢出。 可见超时重发机制是 TCP 可靠性的关键,只要没有得到确认报文段,就重新发送数据报,直到收到对方的确认为止。 五、超时重传 TCP 规定,接收者收到数据报文段后,需回复一个确认报文段,以告知发送者数据已经收到。而发送者如果一段时间内(超时计时器)没有收到确认报文段,便重复发送: 为了实现超时间重传,需要注意: 1.发送者发送一个报文段后,暂时保存该报文段的副本,为发生超时重传时使用,收到确认报文后删除该报文段。 2.确认报文段也需要序号,才能明确是发出去的那个数据报得到了确认。 3.超时计时器比传输往返时间略长,但具体值是不确定的,根据网络情况而变。 六、连续 ARQ 协议 也许你也发现了,按上面的介绍,超时重传机制很费时间,每发送一个数据报都要等待确认。 在实际应用中的确不是这样的,真实情况是,采用了流水线传输:发送方可以连续发送多个报文段(连续发送的数据长度叫做窗口),而不必每发完一段就停下来等待确认。 实际应用中,接收方也不必对收到的每个报文都做回复,而是采用累积确认方式:接收者收到多个连续的报文段后,只回复确认最后一个报文段,表示在这之前的数据都已收到。 这样,传输效率得到了很大的提升。 七、流量控制和拥塞控制 由于接收方缓存的限制,发送窗口不能大于接收方接收窗口。在报文段首部有一个字段就叫做窗口(rwnd),这便是用于告诉对方自己的接收窗口,可见窗口的大小是可以变化的。…
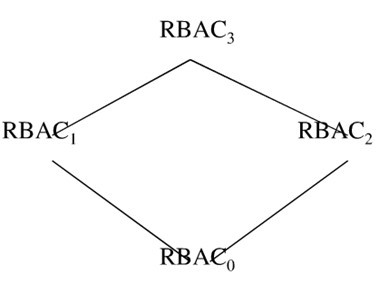
RBAC 模型作为目前最为广泛接受的权限模型 角色访问控制(RBAC)引入了Role的概念,目的是为了隔离User(即动作主体,Subject)与Privilege(权限,表示对Resource的一个操作,即Operation+Resource)。 Role作为一个用户(User)与权限(Privilege)的代理层,解耦了权限和用户的关系,所有的授权应该给予Role而不是直接给User或 Group。Privilege是权限颗粒,由Operation和Resource组成,表示对Resource的一个Operation。例如,对于新闻的删除操作。Role-Privilege是many-to-many的关系,这就是权限的核心。 基于角色的访问控制方法(RBAC)的显著的两大特征是: 1.由于角色/权限之间的变化比角色/用户关系之间的变化相对要慢得多,减小了授权管理的复杂性,降低管理开销。 2.灵活地支持企业的安全策略,并对企业的变化有很大的伸缩性。 RBAC的基本概念: RBAC认为权限授权实际上是Who、What、How的问题。在RBAC模型中,who、what、how构成了访问权限三元组,也就是“Who对What(Which)进行How的操作”。 strongWho/strong:权限的拥用者或主体(如Principal、User、Group、Role、Actor等等) strongWhat/strong:权限针对的对象或资源(Resource、Class)。 strongHow/strong:具体的权限(Privilege,正向授权与负向授权)。 strongOperator/strong:操作。表明对What的How操作。也就是Privilege+Resource strongRole/strong:角色,一定数量的权限的集合。权限分配的单位与载体,目的是隔离User与Privilege的逻辑关系. strongGroup/strong:用户组,权限分配的单位与载体。权限不考虑分配给特定的用户而给组。组可以包括组(以实现权限的继承),也可以包含用户,组内用户继承组的权限。User与Group是多对多的关系。Group可以层次化,以满足不同层级权限控制的要求。 RBAC的关注点在于Role和User, Permission的关系。称为User assignment(UA)和Permission assignment(PA).关系的左右两边都是Many-to-Many关系。就是user可以有多个role,role可以包括多个user。 一、strongRBAC96模型/strong RBAC96模型家族,其中包括了RBAC0~RBAC3四个概念模型。他们之间的关系如下图: img class="alignnone size-full wp-image-2698" title="0_1322819989W66G" src="https://blog.75live.com/wp-content/uploads/2025/08/0_1322819989W66G.gif" alt="0_1322819989W66G" width="378" height="283" / strongRBAC0定义了能构成一个RBAC控制系统的最小的元素集合/strong 在 RBAC之中,包含用户users(USERS)、角色roles(ROLES)、目标objects(OBS)、操作operations(OPS)、许可权permissions(PRMS)五个基本数据元素,权限被赋予角色,而不是用户,当一个角色被指定给一个用户时,此用户就拥有了该角色所包含的权限。会话sessions是用户与激活的角色集合之间的映射。RBAC0与传统访问控制的差别在于增加一层间接性带来了灵活性,RBAC1、 RBAC2、RBAC3都是先后在RBAC0上的扩展。RBAC0模型如下图所示: img class="alignnone size-full wp-image-2699" title="0_1322820040Vy4h" src="https://blog.75live.com/wp-content/uploads/2025/08/0_1322820040Vy4h.gif" alt="0_1322820040Vy4h" width="482" height="144" / strongRBAC1 引入角色间的继承关系/strong 角色间的继承关系可分为一般继承关系和受限继承关系。一般继承关系仅要求角色继承关系是一个绝对偏序关系,允许角色间的多继承。而受限继承关系则进一步要求角色继承关系是一个树结构 strongRBAC2 模型中添加了责任分离关系/strong RBAC2 的约束规定了权限被赋予角色时,或角色被赋予用户时,以及当用户在某一时刻激活一个角色时所应遵循的强制性规则。责任分离包括静态责任分离和动态责任分离。约束与用户-角色-权限关系一起决定了RBAC2模型中用户的访问许可 strongRBAC3 包含了RBAC1和RBAC2/strong 既提供了角色间的继承关系,又提供了责任分离关系.RBAC3模型如下图: img class="alignnone size-full wp-image-2700" title="0_1322820109J1qM" src="https://blog.75live.com/wp-content/uploads/2025/08/0_1322820109J1qM.gif" alt="0_1322820109J1qM" width="672" height="439" / 二、ARBAC97模型 ARBAC97模型是基于角色的角色管理模型,包括三个部分: URA97:用户-角色管理模型,该组件涉及用户指派关系UA的管理,该关系把用户与角色管理在一起.对该关系的修改权由管理角色,这样,管理角色中的成员有权管理正规角色中的成员关系. PRA97:权限-角色管理模型.该组件设计角色许可证的指派与撤销.从角色的观点来看,用户和许可权有类似的特点,他们都是由角色联系在一起的实在实体. RRA97:角色-层次管理模型,为了便于对角色的管理,对角色又进行了分类.该组件设计3类角色,它们是: 1、能力(Abilitier)角色--仅以许可权和其他能力作为成员的角色 2、组(Groups)角色--仅以用户和其他组为成员的一类角色 3、UP-角色--表示用户与许可权的角色,这类角色对其成员没有限制,成员可以是用户、角色、许可权、能力、组或其他UP-角色 产品设计参考: 账号管理的核心是对账号的权限管理,现在有比较成熟的权限管理模型,比如RBAC(Role-Based Access Control),也就是账号对应角色,角色对应权限的方案。这里的角色其实就是权限的集合,我们可以根据部门把角色提前创建好,比如创建角色会员运营、产品经理、售前客服等,为这些角色提前分配好权限,那么新开通的账号只需要与这些角色做关联就可以关联到对应的权限了。 这里我们需要特别注意三个地方 第一个是权限怎么分? 方案:权限可以分成三种(1)菜单权限(2)页面权限(3)操作权限 第二个是,相同角色的人员,如果有个别权限不同,应该怎样分配? 方案:账号先选择角色,然后针对账号再选择对应的特殊权限 第三个是,公司的一些敏感信息应该怎么控制权限? 方案:把敏感字段当成一个权限来进行分配 h2strong二、开通账号流程/strong/h2 下面我们说明下给一个新账号设置权限的流程: div style="position: relative; width: 100%; max-width: 800px; height: 300px; background-color: #eee; border-bottom: 2px solid #d33;"a href="https://blog.e7e7e7.com/usr/uploads/2018/01/12345.png"span class="wbspy-placeholder-tip" style="position: absolute; top: 50%; left: 0; width: 100%; text-align: center; line-height: 20px; font-size: 16px; margin-top: -10px; color: #d33;"采集失败,请手动处理/span/a/div a style="margin-top: 10px;" href="https://blog.e7e7e7.com/usr/uploads/2018/01/12345-155x300.png" target="_blank" rel="noopener"https://blog.e7e7e7.com/usr/uploads/2018/01/12345-155x300.png/a 从流程上可以看出,我们需要先设置角色,然后给新账号关联对应的角色,如果账号有特殊权限或者相关字段的权限,需要单独设置特殊权限和相关字段。 hr / 云计算场景下,IAM、RBAC、ABAC 的使用场景对比;---2025年补充内容; div class="ace-line heading-h2" dir="auto" data-node="true"span data-leaf="true"span class="lb"一、背景与概述/span/spanspan data-string="true" data-enter="true" data-leaf="true"/span/div div class="ace-line" dir="auto" data-node="true"span data-leaf="true"span class="lb"在云计算环境中,权限控制是保障云资源安全的核心机制。随着云计算服务模式的发展,从基础设施即服务 (IaaS) 到平台即服务 (PaaS) 再到软件即服务 (SaaS),权限控制模型也经历了从简单到复杂、从静态到动态的演进过程。IAM (Identity and Access Management,身份与访问管理)、RBAC (Role-Based Access Control,基于角色的访问控制) 和 ABAC (Attribute-Based Access Control,基于属性的访问控制) 是当前云计算环境中应用最广泛的三种权限控制模型,它们各自具有独特的设计理念和应用场景/span/spanspan data-leaf="true"/spanspan data-leaf="true"span class="lb"。/span/spanspan data-string="true" data-enter="true" data-leaf="true"/span/div div class="ace-line" dir="auto" data-node="true"span data-leaf="true"span class="lb"本报告聚焦于 SaaS 层和 PaaS 层的权限控制系统,从技术选型、架构设计、安全合规等多个维度对 IAM、RBAC、ABAC 进行深入比较分析,并重点探讨这三种模型在互联网公司与金融公司的应用场景与差异。通过全面分析,旨在为云计算公司在权限控制模型选择和实施方面提供参考,以满足不同行业、不同业务场景下的安全需求。/span/span/div div class="ace-line" dir="auto" data-node="true"span data-string="true" data-enter="true" data-leaf="true"/span/div h3 class="ace-line heading-h3" dir="auto" data-node="true"span data-leaf="true"span class="lb"1.1 三种权限控制模型概述/span/span/h3 div class="ace-line heading-h3" dir="auto" data-node="true"span data-string="true" data-enter="true" data-leaf="true"/span/div div class="ace-line" dir="auto" data-node="true"span data-leaf="true"span class="lb"IAM (身份与访问管理)/span/spanspan data-leaf="true"span class="lb":是一种综合性的安全框架,通过统一管理用户身份、认证和授权,确保用户只能访问其被授权的资源。IAM 系统通常提供单点登录、多因素认证、权限管理等功能,是云环境下权限控制的基础架构/span/spanspan data-leaf="true"/spanspan data-leaf="true"span class="lb"。/span/spanspan data-string="true" data-enter="true" data-leaf="true"/span/div div class="ace-line" dir="auto" data-node="true"span data-leaf="true"span class="lb"RBAC (基于角色的访问控制)/span/spanspan data-leaf="true"span class="lb":是一种广泛应用的权限控制模型,通过将权限与角色关联,用户通过被分配不同的角色来获得相应的权限。RBAC 模型将用户与权限解耦,简化了权限管理,提高了可维护性/span/spanspan data-leaf="true"/spanspan data-leaf="true"span class="lb"。/span/spanspan data-string="true" data-enter="true" data-leaf="true"/span/div div class="ace-line" dir="auto" data-node="true"span data-leaf="true"span class="lb"ABAC (基于属性的访问控制)/span/spanspan data-leaf="true"span class="lb":是一种更为灵活的权限控制模型,它基于用户属性、资源属性和环境条件等多维度因素进行动态授权决策。ABAC 模型不依赖于预定义的角色,而是根据属性的组合来决定访问权限,提供了更细粒度的访问控制。/span/spanspan data-string="true" data-enter="true" data-leaf="true"/span/div h3 class="ace-line heading-h3" dir="auto" data-node="true"span data-leaf="true"span class="lb"1.2…

strong分析现状环境 → 发现用户(客户)痛点 → 挖掘需求 → 功能设计 → 评估及落地迭代/strong。大部分的同学,只是停留在“画原型”的角色,并没有深入到产品规划中去。 a href="https://blog.e7e7e7.com/usr/uploads/2018/01/Snip20180114_4.png"1/aa href="https://blog.e7e7e7.com/usr/uploads/2018/01/Snip20180114_4.png"img class="size-medium wp-image-246 aligncenter" src="https://blog.e7e7e7.com/usr/uploads/2018/01/Snip20180114_4-272x300.png" alt="" width="272" height="300" //a a href="https://blog.e7e7e7.com/usr/uploads/2018/01/Snip20180114_5.png"img class="size-medium wp-image-247 aligncenter" src="https://blog.e7e7e7.com/usr/uploads/2018/01/Snip20180114_5-300x64.png" alt="" width="300" height="64" //a h21、敏锐而深度的竞品分析能力/h2 我们常说,strong选择重于分析,分析重于罗列,是竞品分析的关键。/strong我们需要通过对市场的敏感度和用户了解度,快速地反映和抓取用户的痛点。在我们刚入门的时候是需要了解使用什么途径和渠道获取数据,对数据进行练习分析能力,选择产品迭代发展方向。 h22、深入了解、快速挖掘需求的能力/h2 产品迭代的核心是挖掘和转化用户需求,这个能力体现在“需求挖掘三板斧”即分析用户痛点的使用场景,继而收集并整理各方的需求来源,提炼用户需求,转化为功能点的迭代。我们在接到一堆需求的时候,能够深入了解需求,透过用户痛点的现象,挖掘本质产品需求。 p style="text-align: center;"a href="https://blog.e7e7e7.com/usr/uploads/2018/01/需求收集模型.png"img class="alignnone size-medium wp-image-248" src="https://blog.e7e7e7.com/usr/uploads/2018/01/需求收集模型-294x300.png" alt="" width="294" height="300" //a/p h23、富有逻辑的原型设计/h2 各大产品岗或多或少会要求使用Axure软件、Visio软件的能力,但我们这里并不是说原型做的有多好,产品就会多好;而是要更加落地地思考:strong关于这个功能需求如何更好的表达它的内在逻辑,让开发人员更加容易理解与提高沟通效率。/strong h24、完整的产品需求文档(PRD)撰写能力/h2 从我们发现用户痛点到需求挖掘、产品功能设计,最后输出一份完整的需求文档,这是一条完整的产品新人能力线。产品经理需要将PRD当做产品来对待,目标用户就是老板,设计师,开发人员,测试人员等,每个角色都有自己的用户需求,需要满足。我们撰写一份PRD文档的原则是完整、准确、清晰、简洁、稳定、可执行,这样对产品相关的各岗位工作都有帮助,让自己不再“背锅”。
做团队管理和做业务不同,特别是面对一群高智商高素质的产品经理,需要一些策略和耐心;这期间也有一些感悟,也简单整理沉淀一下,有8个点吧,在内部团队经常讲,这里简单删减处理后分享一下 : h2strong1. /strongstrong将员工个人能力成长与团队业绩发展紧密结合/strong/h2 记得当年担任Leader之初,我就给自己的职责定位做了个分配,原则上,50%关注业务;50%关注团队;包括团队流程建设沉淀及团队人员的成长,根据不同的阶段可调整; 我们特别要求员工将团队业务发展与个人能力发展结合起来;这里的辩证关系也是显然的,团队成功每个人才能成功;每个人的能力提高能保证团队更大的成功; 比如,在部署某工作时: 第一,讲清楚目标与意义,我的期望与衡量标准; 第二,讲清楚做这件事对其个人能力成长有什么帮助; 第三,关于做事情的方法和思路,如何去做,做情景管理,因人而异; 对于新手,就直接讲明应该如何去做,细化到步骤,让其马上去执行; 对于有经验者,只需要将一个大致思路; 对于资深同事,方法和思路都让其去搞定,只需要明确我的期望; “响鼓不用重锤”,鼓励悟性文化; 做对事的同时,培养核心能力,有很大意义: 1)提高员工的核心竞争力,提高抗风险能力; 我经常举一个例子,那就是之前移动SP业务辉煌期的时候,SP产品经理不需要很高的素质,不需要复杂的产品能力,一个简单的图铃放上线就能赚钱,很容 易获得认可和奖励;而后来SP泡沫破灭的时候, 这些人员被大量淘汰,找工作都没人要;之前我接到过很多的SP产品经理的求职信,但大多数没有建立起核心能力,直接就拒了。 每个行业,每个业务,甚至每个公司发展都有自己的周期性,中国经济发展也不会永远高歌猛进;所以,我们需要保持一个忧患意识; 记得07年的某次会上我讲过一个判断,就是中国的第一次大规模失业浪潮是国有企业职工,上世纪九十年代国有企业体制改革导致的下岗浪潮;而下一轮的失 业浪潮就可能出现在我们白领行业;这个可能不是由于体制变革而是经济发展带来的;还讨论了影响个人职业发展的其他危机因素:比如,一个公司的发展遇到瓶 颈;互联网行业出现危机,行业人才过剩;国家大环境经济出问题等; 我经常给大家讲,需要居安思危,在安稳的日子里提高自己竞争力,才能抵抗未来风险,就算公司裁人,也会先裁能力不行的人,自己强到哪里都可以; 2)磨刀不误砍柴工;员工能力成长,可提高效率,保障业绩; 一个新招聘来的人,初期只能当半个人用;但经过培养可独立开展工作,当1个人用;而一些成为骨干的人,则可以相当于2个人的工作效率;所以,我们能力工作提高越快,工作越游刃有余; 3) 真正地做到“以人为本”。 团队内的员工都是合作伙伴,生活中偶遇的朋友,而不是可以颐指气使的下级;我们也不是资本家,不能压榨完员工的价值,作出成果后就扫地出门;这需要建立一种情感的上的高度信任,大家才有安全感,才能心情愉快地做出更多业绩; 落实在具体考核上,也看两个方面,一是看所负责的工作的结果;二是看个人能力的提高;不同发展阶段的人这两个方面有不同的比重;如果只是业绩结果很好,但个人能力没有进步,也不会得到S; 我们要通过S作为激励,给予哪些工作成绩好,同时又进步快速的人; h2strong2. /strongstrong建立与强化团队的文化氛围,价值观/strong/h2 做为公司员工要遵循公司最基础的文化价值观:正值,尽责,合作,创新; 在团队内部,除遵守公司文化外,也要强化符合我们业务和团队发展需要的价值观,营造一个好的风貌与氛围,并作为团队特色文化进行传承. h2strong3 /strongstrong结果导向,强化实践中培养能力,在水里学会游泳/strong/h2 提高员工的能力,最有效的方式就是让他做事情;有时灌输一大堆道理,方法论,纸上谈兵,往往是没用的,也容易招致反感;可以先将一些大致思路,然后干脆就直接推下水,让他在水中学习,呛几口水,就学会游泳了,当然过程中,要设置好监控点,避免风险; 案例: 比如,我们的新毕业生培养, 我个人并不反对一轮又一轮的培训,虚拟一些课题去让他们去做,或者做模拟实战;并不是说这种方法不好,而是应该适可而止;最有效的方法就是还是教练式辅 导,先简单培训,就让他直接去做事,去碰壁,去自我总结,我们发现这种结果很好,既分担了团队内的工作,毕业生个人成长也很快,其个人成就感也很强; 虚拟炒股即使赚了1千万,也没有真实炒股赚了1千块来的兴奋; 另外,合理的授权,也做好整体的监控;一方面保证结果风险可控,不至于造成巨大损失,其次,一旦真的出了问题,Leader也要做好承担责任的准备; h2strong4. /strongstrong为员工的能力成长,允许失败,可付出一些尝试成本和代价/strong/h2 亲自碰壁之后,才有机会调整正确的方向,这是宝贵的经验,也是学习提高的好方法; 听一个VC朋友说过:不要投资给失败3次以上的团队,也不要投资给没有失败过的团队;说明失败的教训对每个人都很关键;有时,我明知道员工做的事情可能有不好的结果,但我也会选择尊重他的选择,只要这个结果可控,大不了这个风险我来承担; h2strong5 /strongstrong以身作则,对自己高要求,对下属多宽容/strong/h2 首先,作为Leader,自己能力要很强;培养其他产品经理,至少自己的产品能力要很专业;自己有一桶水,才能给别人一杯;不能只懂一点皮毛,就给别人兜售,有时候别人会碍于你的权势勉强附和,其实,大家心里都很明白。 告诫自己要不断的学习和提高,要有比较高的追求;我对资深产品经理专业能力的要求比较高,要在三重身份都要有发展:分别是行业分析师,系统需求分析师,交互设计师; 严以律己的同时,还要避免给下属造成很大压力; 我很坦诚的在团队内部讲过, 团队内的每个人都是有价值的,都有长短,都有自己的定位。我会保证用宽容的心态来看待,比如在唐僧取经团队中,八戒虽然有缺点,但也有很大用处,对于取经 成功也有很大的贡献;但也请大家理解的是, 我们会给大家机会,但我们的最核心前提是保证业务发展,如果个人能力无法适应业务发展速度,给了机会都无效,就只能调整工作岗位了。 h2strong6. /strongstrong加强团队的流程沉淀与建设;/strong/h2 一个团队就是一个系统,只要规则制定好,可以自我发展;团队内部流程的沉淀与强化执行很关键;一个好的团队和乌合之众的区别,就在于此了。 当一个团队可以按各自角色分工自我运转时, Leader就可以从团队的圈子中跳离出来,精力集中在外部事务上,协调外部资源来满足团队更大的发展; 另一个方面是文档化, 文档保证交流与传承;我们每个产品文档都要不断地优化与专业; 我一直认为,一个好的团队,是不管Leader是否在,团队都运作井井有条;我们现在基本可以做到这一点了,但还要持续完善; h2strong7. /strongstrong发现与培养人才,加强梯队建设/strong/h2 Leader要注重对团队梯队及接班人的培养;首先是选择接班人,然后是有计划的创造条件培养; 我们在内部也多次强调过,首先每个人都有所长,都有阶段性分工,每个人也都能找到自己最合适的发展定位;但Leader 并不是每个人都是适合,一方面,机会有限;其次是,每个人的发展速度和层次也都是很大差异;一个团队内,就是需要有一个梯队,才能保证永续经营;不可能每 个人都很强,都做Leader吧; 在选择方面,我们明确我们的价值观;比如强调学习能力好,发展意愿高;业绩突出;把有限的机会向跑得快的人倾斜;让他们更快速成长,然后再带动后面的人;一群人和稀泥,表现上一团和气,其实是没有什么前途的; 我经常举一个例子,就是关于唐僧的取经团队;每个人都有用,但只有唐僧做Leader,这个经才能取到;如果是猪八戒做Leader,那可能半路就在 女儿国下崽了;另外,还有一个观点,但形势好的时候,我们需要猪八戒这种人,但当业务目标无法保证,生死存亡之机,猪八戒这类是最有被裁掉危险的;strong /strong h2strong8. /strongstrong强化有效沟通,鼓励向上沟通/strong/h2 有学者说,管理者需要有很多的时间做沟通;经常和每个人聊一下,包括工作状态,学习,观察每个人的工作状态,发现不对劲的,就马上聊一下;并特别强化 团队内部的主动沟通文化, 鼓励向上沟通;下面同事有任何问题都可以随时找我来沟通,消除掉任何的心里障碍,大家是合作伙伴,而不仅仅是上下级; 现在来看,的确能感觉到团队在成长,至少在产品经理能力方面,我可以自信地说我们走在前列; 我也非常感谢团队的整体成长,以及团队内涌现的突出的人才, 正是有了大家的快速提高,能各自独当一面的坚守好自己的阵地, 作为领导者,我才有更多的时间和精力,关注和研究行业,考虑产品战略及培养产品经理的方法论,才可以沉淀一些知识,写下这段文字。
h2文章转载自互联网/h2 h2 id="-"前世/h2 ol li随着360云盘和其他几个云盘的关闭,个人存储越来越受到重视,当然这种重视早在几年前就已经受到各大互联网公司关注,迅雷也早就推出了下载宝产品,虽然下载宝也算是精简的NAS,借助迅雷的远程下载和加速功能,而且价格低廉,也还不错。但是却不能满足大部分用户的需要。/li li迅雷近几年虽然一直在推出各种服务,什么直播、游戏加速、短视频等等,但几乎都没什么可观的收益和效果。在推出第一代赚钱宝后,虽然也没有很大的改善,但却证实了共享经济下,星域CDN的可行性和未来的大好前景。/li li迅雷在摸索中抓住了星域CDN这一救命稻草,而且利用迅雷早已成熟的相关技术和用户群体,将星域CDN搞好搞大并不是特别困难的事(最起码相对其他企业,迅雷是最合适的),而星域CDN也很可能将迅雷从濒死的边缘重新拉回来,顺便完成迅雷的产品转型。迅雷想要借助星域CDN重新站稳脚,然而想要将星域CDN搞出些名堂出来,节点的分布是重中之重,虽然每个迅雷下载用户电脑都可以算做一个节点,但是这些节点目前只是针对下载的资源。而且迅雷软件的易用性已经饱受非议,如果在此基础上在加入资源缓存,节点共享必然会让大部分用户反感。而且,作为星域的CDN节点,通过软件方式来做其实并不合适,星域cdn需要保证随时都有足够的在线节点,而且软件方式很难保证缓存资源的有效性,毕竟用户会经常清理自己电脑的。 所以,在推出星域CDN的同时,迅雷也推出了赚钱宝产品,以赚钱宝为节点组成星域CDN遍布全国乃至全球的节点网络,既保证了节点在线和缓存的长久有效性。 但是,赚钱宝虽然一度比较火爆,随着连着两代产品的推出,也不难发现,赚钱宝仍未达到能够组成遍布全球的高速CDN节点网络。究其原因,很容易发现,最关键的就是赚钱宝设备的分布不达标,其一是设备在线量明显不足,再者就是赚钱宝用户大部分都是家庭用户,网络带宽环境单一,对于星域cdn中高带宽网络节点支持不足。/li /ol h2 id="-"今生/h2 所以在迅雷推出第三代赚钱宝,也就是玩客云时,必须要保证用户数量能够增加到可以支持星域CDN的程度,同时还要保证用户能够主动在线和缓存资源。所以玩客云做了几点改变: ol li玩客云不在是单一的赚钱宝,而是一款简化版的NAS,它是赚钱宝和下载宝的结合体。具有下载和访问资源的同时,通过加入玩客计划可以享有赚钱宝的功能。而且加入了迅雷的加速服务和云下载功能也使其具有很好的市场。不过玩客云自推出就将重点放在玩客计划上,在NAS上的更新明显不足,这点我们暂且不论。/li li玩客云提升了玩家收益,其实这么说是不准确的。因为迅雷官方目前并没有给玩客云定价,而且处于避免ICO之嫌也不会明码标价。但是在玩家群体中公认的价值上,玩客云的收益要比赚钱宝高出太多。这点很好理解,因为如果收益没有提升,或提升不足,并不能吸引用户加入玩客计划,迅雷的星域CDN就不那么顺利的推进。这里还有一个关于玩客币价值的问题,我们单独讨论。/li /ol 以上两点就促进了玩客云设备的火爆。 h2 id="-"玩客云的未来/h2 玩客云的推出虽然引起了大众的关注,但其实我们不应该将眼光放在玩客云或玩客币上。因为玩客云也罢,赚钱宝也罢,其实都是为星域CDN服务,相对于这位主角,玩客云的推出不过是其中的一个必要环节和工具而已。可以预见,在不久的将来,也就是玩客云不限量销售后不久,网心科技会大力推出星域CDN。 当我们明白了这一点,那么对玩客云今后的发展就很明朗了。 ol li首先,玩客云会放开玩客计划,无需激活码就可参加,这点今天的公告已经看出。网心科技其初衷是想要所有玩客云设备都参与玩客计划,也就是每台设备都要做为星域CDN的节点,自然不会限制大家的加入,前期的限制不过是饥饿营销,提升玩客云的知名度,毕竟饥饿营销的鼻祖小米也是星域CDN的一大主力[手动狗头]。/li li玩客云收益方式的转变。这点毋庸置疑,随着星域CDN的推广,玩家收益必然要和星域CDN挂钩。相比大家也都发现了,目前玩客云的收益极不合理,虽然有参考用户的上行带宽和硬盘空间,但根本没有任何上传和硬盘占用,这就导致了很多人直接网上买了几十块钱的扩容2TU盘挖币(这种U盘根本不能使用,但却可以当做2T硬盘来挖玩客币)。说到收益分配不合理,其实迅雷也知道,却一直没有采取措施,因为他们也没打算让这种挖矿作为他们的最终用户收益计算方式,或者说他们没有认为挖矿所得算的上用户的一种真实收益(毕竟玩客币不是用来ICO的)。所以,星域CDN必然会使用一种全新的收益分配方法。我推测,星域CDN会以玩客币作为一种支付酬劳的方式。也就是说,其实我们现阶段的挖矿不过是在制造一种以后流通使用的“网络货币”,星域CDN的数据源合作用户通过玩客币向迅雷购买CDN服务,迅雷使用玩客币支付玩客计划。也可能是完全共享方式,CDN客户通过某种平台或方式直接向cdn节点以玩客币方式购买。而玩客币的价值到那时必然不会以现在大家炒出来的价格定,具体还需要根据星域CDN的具体使用来定。关于玩客币的最终价值分析,我会单独开贴讨论。/li li玩客云稳定后的收益问题。随着玩客云设备的不断入场,玩客币收益不断下降,我们上面也说了,最终星域CDN会改变收益方式,而玩客云的收益会根据用户自身贡献趋于稳定。这种稳定状态的收益必然不会比现在赚钱宝的收益低。因为迅雷要保证玩客云设备的持久贡献,保证星域CDN节点网络的可靠性,而且,在共享CDN的方式下,cdn节点的重要性突出,收益自然不会太低,当然这种经济方式是一种双赢,因为CDN的成本在降低,CDN客户也会受益。/li li玩客币的前景。玩客币在前期,也就是现阶段,其实起到的是一个宣传、推广、造势的作用,而在这一时期,其价值不稳定,而且存在ICO之嫌。所以,迅雷会想方设法的将玩客币推出去,同时要保证玩客币在可控范围内。这就是为什么迅雷大肆宣传玩客币的去中心化、区块链特性。同时又不开源钱包的原因。而且玩客币的产出其实和区块链无关,只是提现到钱包后才加入了区块链的范畴,这也就是我为什么说玩客币不属于挖矿的原因了。同时,我们注意到玩客币的产出公式,每365天减半,这也就意味着,两三年后玩客币就已经出产了大半,可以让玩客云用户顺理成章的将重点转移到星域CDN上来。所以,玩客币的未来应该是为星域CND服务,所以我觉得虽然现在价格炒的很高直接卖掉也未必会差,但将挖到的玩客币一直保留也是一种不错的选择。/li /ol

本文是a title="" href="http://ticktick.blog.51cto.com/823160/1915024" target="_blank" rel="noopener"《直播疑难杂症排查》/a系列的第一篇文章,我们从播放开始,因为观看直播最重要的一个环节就是打开播放器,很多问题的直接反馈也是来自观众端。 导致播放失败的原因,有很多种,不一定是播放器本身的问题,不过通过播放器,我们很容易反过来排查服务端或者推流端的问题。下面我们会从播放失败的表现、播放问题排查工具、常见问题分析等多个方面展开讨论。 strong1. 播放失败的表现/strong 播放失败的表现总结下来包括但不限于以下这些: - 界面上一直显示 “加载中”,或者提示播放失败的错误 - 播放画面卡死不动,但 UI 按钮可以点击 - 有声音没有画面,有画面没有声音 这里并不讨论如播放卡顿、音画不同步、马赛克、延时、花屏等问题,这些话题,我们将会在后续的文章中探讨,本文重点关注的是:为啥无法顺利 “打开” 直播流 ? strong2. 播放问题的排查工具/strong 一旦我们遇到视频播放不了,第一件事,就是要找几个别的播放器也播放看看,做一下对比测试,或者对码流做一些基础分析,以便更好地定位问题的源头,各个平台比较常见的播放/分析工具有如下几个: strong2.1 命令行工具/strong ffplay,ffprobe,mediainfo,hls-analyzer 等 strong2.2 网页端工具/strong http://www.cutv.com/demo/live_test.swf http://www.ossrs.net/players/srs_player.html strong2.3 App 应用/strong vlc,vplayer,mxplayer 等 strong2.4 Windows 工具/strong mp4info,FlvParse,FLVMeta,Elecard StreamEye Studio 等 strong3. 常见播放失败问题排查/strong strong3.1 基础概念/strong 从给播放器传入播放地址,到播放画面显示出来,一般有如下几个步骤: - DNS 解析,将播放地址中的域名解析为对应的服务器 ip 地址 - 连接服务器,完成 http 请求或者 rtmp 握手过程 - 接收服务器发送的数据,解协议解封装,拿到音视频数据解码播放 任何一个环节出了问题,都有可能导致播放失败,不同的协议,由于协议层原因,播放报错往往不太一样,我们下面的讨论,主要以 RTMP/HTTP 这两种协议为主,假设正常的播放测试地址如下: 香港卫视的 RTMP 直播流:rtmp://live.hkstv.hk.lxdns.com/live/hks W3C School 的测试 mp4 流:http://www.w3school.com.cn/i/movie.mp4 strong3.2 域名解析失败/strong 如果播放地址的域名无法解析,会导致播放失败,一般断网了或者域名无效,则播放的时候,会有类似如下报错: div div id="highlighter_408569" class="syntaxhighlighter bash" table border="0" cellspacing="0" cellpadding="0" tbody tr td class="gutter" div class="line number1 index0 alt2"1/div div class="line number2 index1 alt1"2/div div class="line number3 index2 alt2"3/div div class="line number4 index3 alt1"4/div/td td class="code" div class="container" div class="line number1 index0 alt2"code class="bash plain"$ ffplay rtmp:/codecode class="bash plain"//live/codecode class="bash plain".hkstv.hk.lxdns.com1/codecode class="bash plain"/live/hks/code/div div class="line number2 index1 alt1"/div div class="line number3 index2 alt2"code class="bash plain"Failed to resolve /codecode class="bash functions"hostname/code code class="bash plain"live.hkstv.hk.lxdns.com1: nodename nor servname provided, or not known/code/div div class="line number4 index3 alt1"code class="bash plain"Failed to resolve /codecode class="bash functions"hostname/code code class="bash plain"live.hkstv.hk.lxdns.com1: No address associated with /codecode class="bash functions"hostname/code/div /div/td /tr /tbody /table /div /div 当然,如果有网络,但是域名解析失败,一般 ISP 运营商可能会返回一些类似 404 页面,或者跳转到其他的默认网页,因此,对于 HLS,HTTP-FLV,HTTP-mp4 等码流,会因为读到一些 “脏数据” 从而返回一些其他的错误,例如: div div id="highlighter_158882" class="syntaxhighlighter bash" table border="0" cellspacing="0" cellpadding="0" tbody tr td class="gutter" div class="line number1 index0 alt2"1/div div class="line number2 index1 alt1"2/div div class="line number3 index2 alt2"3/div div class="line number4 index3 alt1"4/div div class="line number5 index4 alt2"5/div div class="line number6 index5 alt1"6/div div class="line number7 index6 alt2"7/div/td td class="code" div class="container" div class="line number1 index0 alt2"code class="bash plain"$ ffplay http:/codecode class="bash plain"//www/codecode class="bash plain".w3school2.com.cn1/codecode class="bash plain"/i/movie/codecode…

2017 年,短视频成为了内容创业的新风口,各种短视频 App 如雨后春笋般先后上线,随着互联网内容消费升级,视频越来越像文字、图片一样,成为每一个 App 不可或缺的一部分。 为了能够更好地聚焦于业务,早日完成短视频 APP 的上线,越来越多的公司倾向于选择一家靠谱的短视频 SDK 来起步,怎么定义靠谱?要关注哪些指标?仅功能满足就可以了吗? —— 显然不够,下面我们看看,如何才能设计一款优秀的短视频 SDK ? strong1. 包体一定要尽可能小/strong 在移动互联网时代,App 的包体大小,对获取用户有着至关重要的作用,特别是在线下的推广活动中,包体太大,下载费时费流量,很多用户会失去耐心,从而直接导致 App 的推广效果大打折扣。 而 App 的包体大小,除了自身的代码量,也会受到第三方库的包体影响,因此,短视频 SDK 包体越小,对于减小 App 包体大小越有帮助,开发者才会越喜欢。 em那么,如何做到尽可能的减小 SDK 的包体呢 ?/em ul class="list-paddingleft-2" li尽一切努力使用 Android/iOS 系统原生的 API,不怕难用,不怕踩坑/li li良好的模块划分,不同的功能生成不同的动态库,客户可选择性的拆卸和裁剪/li li所使用的第三方库,充分配置编译选项和功能裁剪,只打包必须的功能、单独抽离所需的模块/li /ul strong2. SDK 一定要开放/strong 使用第三方的 SDK,最怕的是像个黑盒,过于封闭,想配置的参数无法配置,需要的状态也没有回调,直接导致产品经理给出的 UI 和交互方案无法实现。因此,SDK 的开放性,越来越成为开发者选型的关键因素。 em那么,SDK 如何做到尽可能的开放呢 ?/em ul class="list-paddingleft-2" li凡可配置的参数,一律提供配置,比如:摄像头参数、编解码参数、美颜参数、混音参数等等/li li凡可回调的数据,一律提供回调,比如:摄像头采集的视频帧、纹理 ID,麦克风采集的音频帧等等/li li凡运行过程中的状态,一律提供通知,比如:拍摄状态、转码进度、取消事件等等/li /ul 另外,还需要尽可能地跟 SDK 上下游厂商建立良好的合作关系,比如 美颜、滤镜、人脸贴纸特效、大眼瘦脸等供应商,让客户可以随时快速接入和替换任意一家厂商,从而加快产品迭代和上线的速度。 strong3. 性能要好/strong 虽然随着时间的推移,手机的性能越来越强大,但是 CPU 居高不下、发热厉害、内存消耗大、运行速度慢的 App 终究还是会失去很多宝贵的用户,因此,无论是 App 本身,而是第三方 SDK,性能永远是值得关注的重点。 SDK 如何做到更好的性能呢 ?其实就一条:充分地利用 GPU,尽一切可能减少 CPU 消耗,对于短视频 SDK 的开发而已,具体来说有哪些值得关注的点呢 ? ul class="list-paddingleft-2" li音视频编解码尽可能地使用硬编/硬解/li li视频/图像的处理,尽可能使用 OpenGL,包括:美颜、滤镜、水印、剪裁、旋转等等/li li尽可能更高效地编写 OpenGL 代码,使用一些提高性能的特性,包括:VBO, VAO, FBO, PBO 等等/li li动态管理 so,没有用到的不加载;动态管理内存,使用时再分配/li li合并处理流程,各种音视频特效和处理,依次记录状态,待保存的时候,再调用算法处理/li /ul strong4. UI 和 SDK 逻辑要彻底的分离/strong 优秀的 SDK,一定要尽可能避免把 UI 的界面和逻辑包含进去,不然 SDK 的使用者,很难满足产品经理的 UI 和交互设计要求,做出差异化的效果。 em那么,SDK 如何做到与 UI 逻辑彻底地分离呢 ?/em 需要充分分解每一个短视频的功能需求,搞清楚每一个需求的实现原理,哪部分是 UI 的,哪部分是核心的,前者写到 DEMO 上,而后者则写入 SDK 里面 就拿短视频剪辑这个功能点来举个例子,下图所示是短视频的一个热点功能,对短视频截取中间某一段片段。 a href="https://s2.51cto.com/wyfs02/M00/9E/30/wKiom1mMTNri3GitAAagQFJuo_c169.png" target="_blank" rel="noopener"img class="alignnone size-full wp-image-2745" src="https://blog.75live.com/wp-content/uploads/2021/04/wKiom1mMTNri3GitAAagQFJuo_c169.png" width="646" height="1158" alt="wKiom1mMTNri3GitAAagQFJuo_c169" title="wKiom1mMTNri3GitAAagQFJuo_c169" //a 仔细思考这个功能点,其实关键点在于: 1. 获取视频中的连续图像在列表中进行展示 2. 绘制左右游标,以确定剪辑的起始和结束的时间点 3. 读取视频文件,丢弃时间区间以外的视频帧,保留剩余视频帧 strong属于 UI 的部分:/strong 1. 用列表显示视频帧图像 2. 绘制左右游标,支持手势拖动 3. 根据视频的总时长和游标的位置,计算出起始和结束的时间点 strong属于 SDK 的部分:/strong 1. 提供视频的时长 2. 提供视频帧总数 3. 提供解码后的每一帧视频数据 4. 提供剪辑函数,参数为:起始和结束的时间戳 5. 完成剪辑处理,输出剪辑后的视频文件 这样分离好了之后,再去编写 SDK 的接口和 UI 的 demo 代码,就非常清晰了。 strong5. 稳定可靠,有更好的可支持性/strong 优秀的 App 和 SDK,首先一点就是要稳定可靠,因为没有人会喜欢经常崩溃的程序。不过,没有人敢说自己的程序是完美的,不会有任何 BUG 的,但是,具备良好的可支持性的产品,往往更容易受到亲赖。 什么是可支持性 ?举个例子,就像家里买的某些品牌的洗衣机或者空调,在出故障的时候,液晶屏幕上会打出一些错误码,当你给售后打电话的时候,售后往往能够根据描述的信息以及错误代码很快地定位到问题或者给出临时的解决方案。 如何让短视频 SDK 具有更好的可支持性呢 ?关键在于一套健全而规范的日志系统,可以有效提高技术支持和开发者排查问题的速度和效率,那么,设计这样一套完善的日志系统,有哪些关键点呢 ? ul class="list-paddingleft-2" li支持配置 SDK 的输出日志级别,如:ERROR, WARN, INFO, DEBUG, VERBOSE/li liSDK 初始化的时候输出关键的排障信息,如:应用包名,SDK 版本,设备机型,系统 OS 版本,关键配置等/li li规范的日志格式,如:<SDK TAG>:<Module TAG>:<Class TAG>:<Message>,可以快速方便地过滤出各个模块的运行状态/li li健全的问题牌子手册/文档,让每一个错误码都有文档可依,开发者可以完成简单初步的问题分析/li /ul strong6. 小结/strong 总而言之,设计一款优秀并且口碑好的短视频 SDK,并不是简简单单堆积一些功能就够了,其背后还是要花费不少心血的。 本文作者:来自strongJhuster/strong 的BLOG